Sistemi, infrastruktura in odpornost
OBNOVA V NAPAČNEM VRSTNEM REDU
Kaj se zgodi, ko se povezani sistemi vrnejo v različna podatkovna stanja, poslovna obdelava pa steče, še preden jih kdo uskladi.
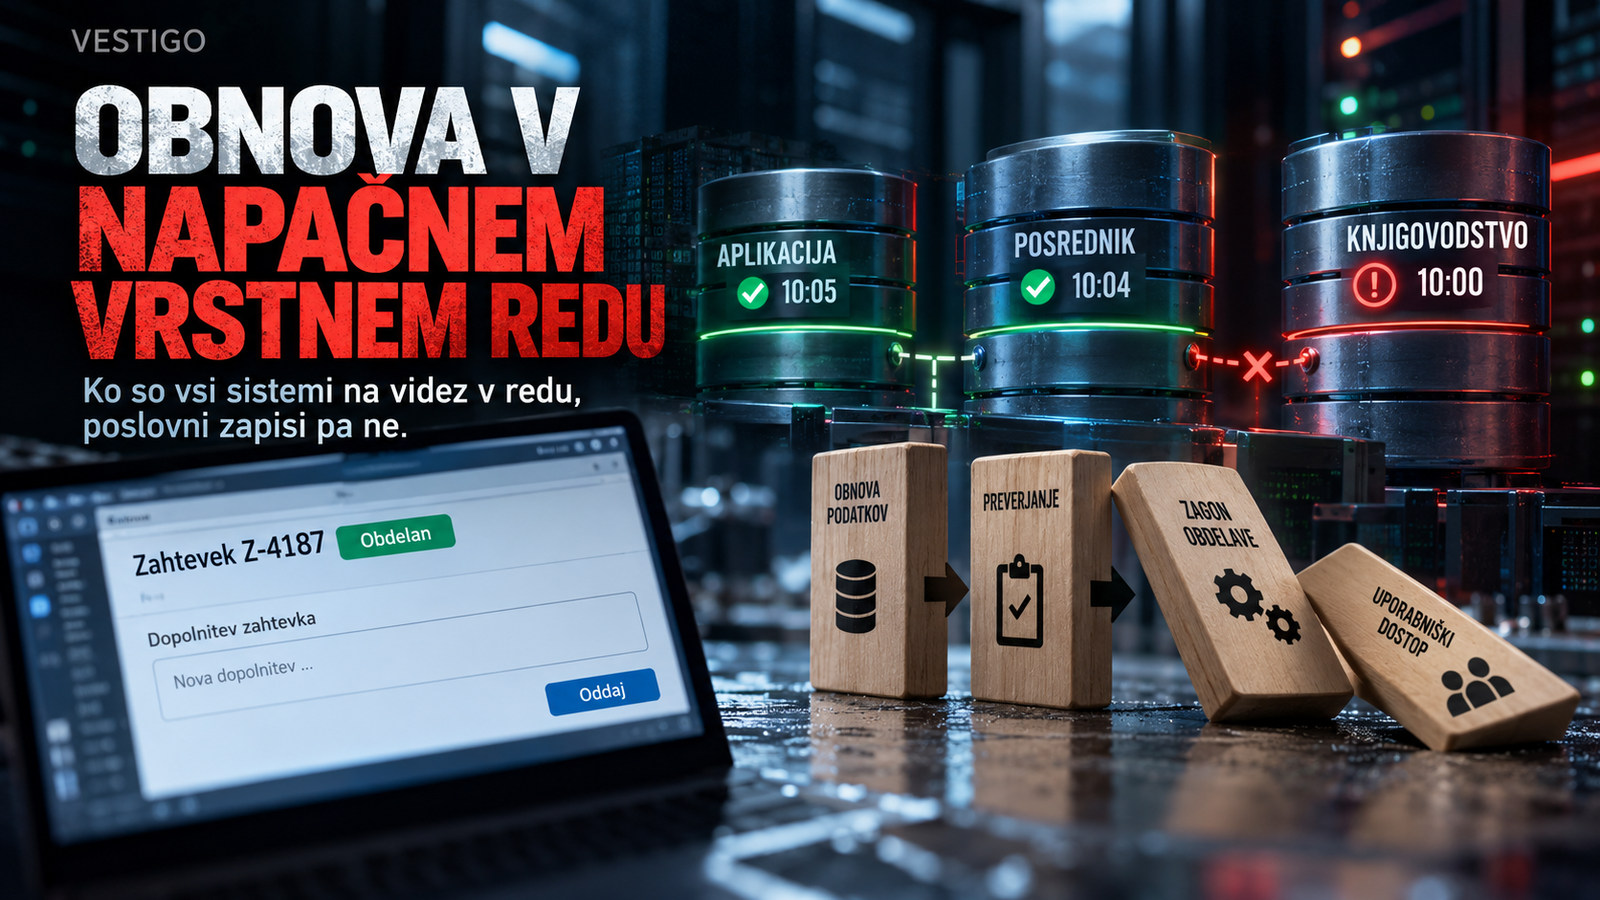
Zahtevek Z-4187 je v aplikaciji označen kot obdelan. V knjigovodski evidenci ni obveznosti, ki bi po pravilih postopka morala nastati ob njegovi obdelavi. Skrbniški pregled medtem ne pokaže ničesar zaskrbljujočega: strežniki so dosegljivi, prijava deluje in v posredniku sporočil ni čakajočega opravila, ki bi pojasnilo manjkajoči zapis.
Takšno stanje lahko nastane po obnovi, četudi nobena od naštetih komponent zase ne javlja napake. Različne obnovitvene točke so ohranile različne dele istega poslovnega dogodka.
Ko ekipa brez preverjanja teh razlik znova omogoči obdelavo in uporabniški dostop, lahko na nepopolni podlagi nastanejo še novi zapisi. Z-4187 je izmišljen primer, zasnovan za razlago tega zaporedja, ne opis resničnega incidenta.
Inventar ne pozna vrstnega reda poslovnih dogodkov
Na seznamu za obnovo so lahko vsi potrebni navidezni strežniki, operacijski sistemi, podatkovne zbirke, omrežne storitve in aplikacije. Toda seznam praviloma ne pove, kdaj je posamezni del pripravljen sprejemati nove spremembe.
Spletna aplikacija lahko dovoli prijavo, čeprav ne more zaključiti zahtevka v oddaljenem sistemu. Obdelovalec lahko uspešno bere sporočila, ne da bi vedel, ali je ciljni zapis iz prejšnje obdelave preživel obnovo.
Zato je pri načrtovanju pomembna pot konkretnega poslovnega dogodka. Kje nastane izvorni zapis, kako se informacija prenese, kateri sistem ustvari končni učinek in kaj velja za njegovo potrditev? Šele ob takem pregledu se pokaže razlika med odvisnostmi za zagon, odvisnostmi za branje in odvisnostmi, brez katerih ni varno dovoliti pisanja. Del poti lahko pripada drugi organizacijski ekipi ali zunanjemu ponudniku, kar obnovitvenega zaporedja ne poenostavi.
NIST SP 800-34 Rev. 1 analizo vpliva na poslovanje (BIA) povezuje s kritičnostjo procesov in informacijskimi viri, od katerih so odvisni. Razdelek 4.3.1 zahteva smiselno zaporedje obnovitvenih opravil glede na prednostne naloge in največjo dopustno prekinitev. Ne vsebuje univerzalnega pravila, po katerem bi morali v vseh okoljih najprej obnoviti denimo virtualizacijo, domenski imenik ali podatkovno zbirko. [1]
Pri začetnih korakih je lahko ovira že sama upravljavska pot. Konzola virtualizacijskega okolja za prijavo potrebuje domenski imenik, ta pa teče na navideznem stroju, ki ga brez konzole ni mogoče upravljati. Krog mora prekiniti vnaprej preverjena zasilna pot: neposredna konzola, ustrezno zaščiten lokalni dostop ali druga neodvisna možnost upravljanja. Njenih poverilnic in uporabe ne smemo prepustiti improvizaciji med incidentom.
Tri meje, ki jih ni dovolj doseči vsako zase
MTD (Maximum Tolerable Downtime) po terminologiji NIST označuje najdaljšo prekinitev poslovnega procesa, ki jo organizacija še lahko prenese. RTO (Recovery Time Objective) določa, koliko časa sme določen sistemski vir ostati nedosegljiv, preden to nesprejemljivo vpliva na druge vire ali procese; RPO (Recovery Point Objective) pa najstarejšo sprejemljivo obnovljeno točko podatkov pred izpadom. RTO torej zadeva trajanje nedosegljivosti, RPO dopusten obseg izgubljene podatkovne zgodovine. [1]
Če zbirko podatkov vrnemo v obratovanje znotraj njenega RTO, to še ne pomeni, da je celotni postopek že uporaben. Integracija lahko ostane ustavljena, zgodovinski zapisi pa potrebujejo uskladitev. Cilje je zato treba določati za dejanske poslovne funkcije in jasno povedati, kaj šteje za njihovo obnovljeno delovanje. Microsoftova dokumentacija obravnava to razlikovanje pri načrtovanju neprekinjenega poslovanja in obnove po nesreči. [2]
Posebno vprašanje je skladnost podatkov, ki izvirajo iz ločenih transakcijskih domen. PostgreSQL lahko z osnovno kopijo in razpoložljivimi dnevniki WAL obnovi konsistentno stanje podatkovne gruče na izbrano časovno točko. S tem še ne obnovi zgodovine neodvisne knjigovodske zbirke ali posrednika sporočil. Omejitev izhaja iz obsega postopka obnove; sama po sebi ne kaže na napako podatkovnega strežnika. [3]
Zahtevek, ki je v enem sistemu končan, v drugem pa ga ni
Predpostavimo sedem logičnih delov: omrežno in virtualizacijsko osnovo; DNS in identitetne storitve, po potrebi tudi PKI; zbirko zahtevkov; posrednika sporočil; knjigovodsko zbirko; integracijski obdelovalec; ter spletno aplikacijo. Vse ure v nadaljevanju so na isti časovni osnovi. Posrednik je namenoma neopredeljen, zato dodatno predpostavimo, da njegova obnovljiva trajna evidenca vključuje podatke o potrjenih dostavah in da po obnovi že potrjenega sporočila ne dostavi samodejno še enkrat. Dejanski izdelki in konfiguracije se glede tega razlikujejo.
Ob 10.01 izvorna zbirka trajno zapiše Z-4187 in dogodek, ki sproži nadaljnjo obdelavo. Obdelovalec prevzame sporočilo, ob 10.02 v knjigovodstvu nastane obveznost, ob 10.03 pa je obdelava potrjena posredniku.
Aplikacijska zbirka ob 10.03.20 evidentira še status »obdelan«. Izvorna evidenca dogodka se ohrani tudi potem, ko je označen kot objavljen; zato se lahko pozneje ugotovi, da je bil predan v nadaljnjo obdelavo.
Izpad se zgodi po 10.05. Ob obnovi izberejo tri različne točke: aplikacijsko zbirko vrnejo na 10.05, posrednika na 10.04 in knjigovodsko zbirko na 10.00.
Aplikacija zato vsebuje zaključen zahtevek, posrednik ohranja njegovo potrditev, v knjigovodstvu pa manjka obveznost, nastala ob 10.02. To stanje ni protislovno za nobeno od treh posameznih obnovljenih evidenc; protislovno postane šele, ko jih primerjamo kot dele iste poslovne transakcije.
Položaja ne bi rešili tako, da bi knjigovodski strežnik zagnali pred aplikacijskim. Izbrane obnovitvene točke bi ostale iste. Pred sprostitvijo poslovne obdelave bi bilo treba pregledati obnovitvene dnevnike, preveriti poslovni identifikator in ugotoviti, ali je knjigovodsko obveznost mogoče varno in upravičeno ponovno vzpostaviti oziroma kako drugače razrešiti njeno odsotnost.
V hipotetičnem poteku ekipa ta pregled preskoči. Ponovno zažene obdelovalec, odpre spletno aplikacijo in na podlagi uspešnih tehničnih kontrol zaključi, da storitev deluje. Uporabnik nato k že obdelanemu zahtevku odda dopolnitev, kar pravila izmišljene aplikacije dopuščajo. Dopolnitev se trajno zapiše, njen naslednji korak pa obstane, ker se sklicuje na knjigovodsko obveznost, ki je po obnovi ni več. Začetno neskladje je posledica treh obnovitvenih točk; dodatni poslovni zaplet je posledica prezgodaj dovoljenega pisanja.
Če bi bila aplikacija do zaključka usklajevanja dostopna le v omejenem načinu, bi manjkajoča obveznost še vedno ostala problem. Ne bi pa nastala nova dopolnitev, ki od nje zahteva nadaljnjo obdelavo. To je v opisanem modelu dejanska razlika med varnim in napačnim vrstnim redom: odločitev, kdaj se produkcijski tok sme nadaljevati, ne le vrstni red prižiganja strežnikov.
Podatkov ni mogoče uskladiti z ugibanjem
Za Z-4187 je treba povezati izvorni zahtevek, zapis dogodka, razpoložljive dokaze o njegovi dostavi in končni knjigovodski zapis. Sam status »objavljeno« še ne pove, ali je učinek ostal v obnovljeni ciljni zbirki.
Tudi prazna vrsta sporočil ne dokazuje, da je obdelava vseh poslovnih dogodkov končana. Če pomembnih dnevnikov ni, je lahko del zgodovine nerazrešljiv brez drugih evidenc in poslovne presoje.
Vzorec transactional outbox obravnava drugačno, a povezano težavo: poslovno spremembo in dogodek je mogoče v izvorni zbirki zapisati v isti lokalni transakciji, objavo dogodka pa opraviti pozneje. Microsoft in AWS opisujeta ta pristop kot način za omejevanje tveganja neusklajenega dvojnega zapisovanja v zbirko in posrednika. Vendar taka lokalna atomarnost ne zagotavlja, da po neodvisni obnovi druge podatkovne zbirke njen poslovni učinek še obstaja. AWS posebej opozarja tudi na podvojene dostave in pomen vrstnega reda sporočil. [4, 5]
Ponovno predvajanje vseh dogodkov iz spornega obdobja bi bilo zato tvegano. V drugačni kombinaciji obnovitvenih točk bi knjigovodska obveznost lahko obstajala, izvorna evidenca pa bi nakazovala, da je treba dogodek šele poslati. Pred ponovitvijo mora postopek preveriti izvorno poslovno oznako, dejanski ciljni učinek in pravila za varno ponovno izvedbo. Če zaradi manjkajočih dokazov izida ni mogoče določiti, je treba to omejitev ohraniti v evidenci in jo predati pristojnemu odločanju.
Kdaj lahko storitev znova začne pisati
Vrstni red v opisanem okolju ni togo zaporedje vseh sedmih sestavnih delov. Omrežno in upravljavsko osnovo, potrebne identitetne storitve ter dostop do varnostnih kopij je smiselno pripravljati glede na njihove dejanske odvisnosti; nekatera opravila lahko tečejo vzporedno. Pred obnovo podatkov pa mora biti znano, katere storitve se bodo ob zagonu samodejno povezale z drugimi sistemi in začele spreminjati stanje. Zgolj izključena prijavna stran ne ustavi nujno zalednih opravil.
Ko so zbirke in posrednik obnovljeni, morajo biti izbrane obnovitvene točke dokumentirane, sporne poslovne oznake identificirane, samodejni porabniki sporočil pa ustavljeni ali ustrezno omejeni. Šele po preverjanju razlik se odloči o morebitni ponovni izvedbi operacij. Kjer je mogoča delna razpoložljivost, je treba določiti, katere funkcije smejo delovati v načinu samo za branje in katere morajo počakati na razrešitev odvisnosti.
Za ponovno odprtje je potreben še nadzorovan funkcionalni preizkus. Nov testni zahtevek mora po dovoljeni poti priti do izvornega zapisa, dogodka, knjigovodske obveznosti in končnega statusa, pri čemer ne sme ustvariti nedovoljene podvojitve.
Ločeno se preverijo starejši zahtevki iz časovnega okna obnove: uspeh povsem nove transakcije sam po sebi ne odkrije manjkajoče obveznosti pri Z-4187. Test mora biti zasnovan tako, da ne povzroči dejanskih neodobrenih poslovnih posledic.
Če je izpad posledica kibernetskega napada, je ponovna sprostitev odvisna še od varnostnega pregleda obnovljenega okolja. Preveriti je treba odpravo znanega vzroka kompromitacije, dostopne poti in poverilnice ter delovanje potrebnih zaščitnih ukrepov. NIST SP 800-184 v prikazu obnove po varnostnem dogodku povezuje vrstni red z zemljevidom odvisnosti in pred ponovno javno dostopnostjo storitve vključuje varnostno preverjanje ter uporabniški sprejemni preizkus. Tu opisane prehodne kontrole so izvedbena izpeljava, ne univerzalno predpisan NIST-ov obrazec. [6]
Kaj mora ostati zapisano po obnovi
Obnovitveni zapisnik, ki vsebuje samo čas ponovnega zagona sedmih komponent, izpušča bistvo prikazanega primera. Za Z-4187 bi morali ohraniti uporabljene obnovitvene točke, dokaze o razliki, izbrano razrešitev manjkajoče obveznosti, usodo poznejše dopolnitve in rezultate preverjanja. Ob tem mora biti razvidno, katere funkcije so bile med obnovo omejene in kdo je odobril njihovo ponovno uporabo.
Zaključek bi bil v tem primeru mogoč šele, ko bi bilo mogoče po poslovnem identifikatorju slediti dovoljenemu končnemu učinku obeh dejanj: prvotnega zahtevka in njegove dopolnitve. Če ostane del zgodovine nedokazljiv, se to tudi zabeleži in odloči o posledicah. Strežnike je mogoče obnoviti do določene ure; pravilnosti celotne poslovne storitve pa ni mogoče razglasiti samo na podlagi te ure.
Meja dokazljivosti: Z-4187, povezane komponente, uporabljene ure in poslovni izidi so hipotetični. Članek ne predstavlja opravljenega testa ali dejanskega incidenta. Primarni viri in javni arhiv Vestiga preverjeni 20. oktobra 2026.
EVIDENCE PROFILE
Dokazni profil članka
Profil pokaže vrsto dokazne podlage in omejitve osrednjega argumenta.
Viri
- 01STANDARDNISTSP 800-34 Rev. 1: Contingency Planning Guide for Federal Information Systems
2010, posodobljeno 11. 11. 2010; razdelki 3.2, 3.2.1, 4.3.1 in 4.3.2.
Odpri vir ↗ - 02PRIMARY DOCUMENTATIONMicrosoft LearnWhat are business continuity, high availability, and disaster recovery?
Razdelka Business continuity planning in Disaster recovery.
Odpri vir ↗ - 03PRIMARY DOCUMENTATIONPostgreSQL Global Development GroupPostgreSQL 18: Continuous Archiving and Point-in-Time Recovery
Razdelek 25.3; obseg obnove na izbrano časovno točko.
Odpri vir ↗ - 04PRIMARY DOCUMENTATIONMicrosoft LearnImplement the Transactional Outbox Pattern by Using Azure Cosmos DB
Opis rešitve in transakcijskega obsega.
Odpri vir ↗ - 05PRIMARY DOCUMENTATIONAWS Prescriptive GuidanceTransactional outbox pattern
Razdelki Motivation, Issues and considerations ter Implementation.
Odpri vir ↗ - 06STANDARDNISTSP 800-184: Guide for Cybersecurity Event Recovery
2016; zlasti razdelka 6.2.1 in 6.2.2.
Odpri vir ↗