Odločanje, odgovornost in organizacija
PRIVZETO NI NEVTRALNO
Kako obrazci, nastavitve in avtomatizirani postopki usmerjajo naše odločitve, še preden jih sprejmemo
Novemu sodelavcu je treba urediti dostop do informacijskih sistemov.
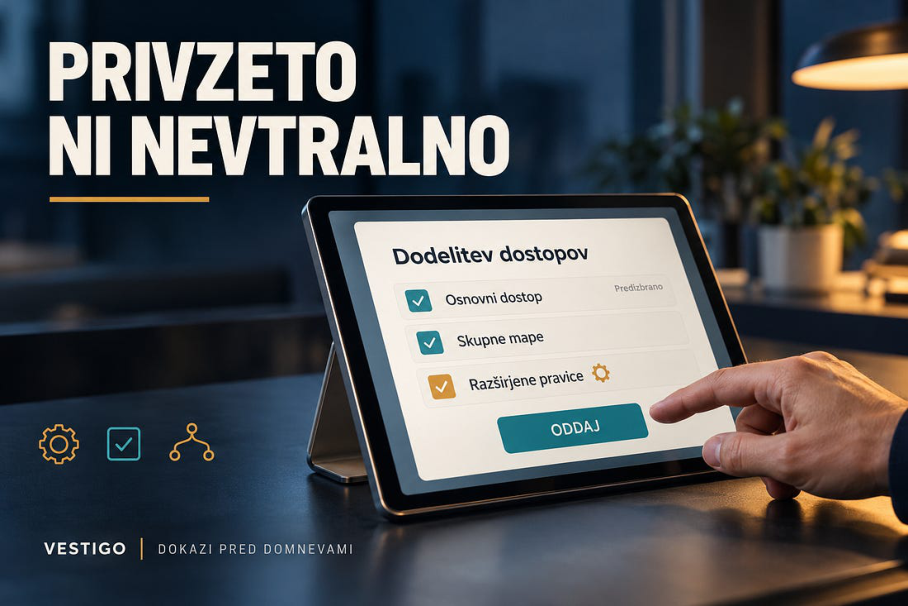
Njegov vodja odpre elektronski obrazec, izbere delovno mesto in vnese organizacijsko enoto. Sistem nato samodejno označi več pravic, ki jih zaposleni na podobnih položajih običajno potrebujejo. Nekatere so očitne, druge manj. Vodja pregleda povzetek, klikne »Oddaj« in nadaljuje z delom. Čez leto dni notranji pregled odkrije, da ima zaposleni dostop do podatkov, ki jih pri svojem delu ne uporablja. Nihče se ne spomni, zakaj mu je bil dodeljen. V zahtevku ni obrazložitve, v dnevniku je zabeleženo le, da je bila zahteva potrjena, skrbnik sistema pa pojasni, da se pravica pri tej vrsti uporabnika doda samodejno.
Vsak posamezen korak se zdi razumen. Sistem je ponudil običajno nastavitev. Vodja je potrdil prikazani predlog. Skrbnik je izvedel odobren zahtevek. Nihče ni namerno podelil nepotrebnega dostopa.
Pa vendar ga je nekdo dobil.
Vprašanje zato ni samo, kdo je kliknil zadnji gumb. Pomembneje je ugotoviti, kdo je določil možnost, ki je bila označena že pred prvim klikom.
Odločitev, ki je bila sprejeta prej
Digitalni sistemi so polni privzetih nastavitev. Nekje določajo jezik in časovni pas, drugje način shranjevanja dokumentov, obseg deljenja podatkov, pogostost obvestil ali pravice novega uporabnika. V postopkih lahko določijo začetni status zadeve, predlagan rok, odgovorno skupino ali naslednji korak.
Brez njih bi bila uporaba številnih storitev počasna in po nepotrebnem zapletena. Vsak uporabnik bi moral ob prvi prijavi odgovoriti na vrsto vprašanj, katerih pomena morda še ne razume. Vsaka nova naprava bi zahtevala podrobno konfiguracijo, vsak delovni tok pa bi se začel s praznim obrazcem.
Privzete nastavitve zato niso napaka v zasnovi. So eden od načinov, kako kompleksne sisteme približamo ljudem.
Toda prazno mesto in predizbrana možnost nista enakovredna. Prazno mesto uporabnika prisili, da nekaj izbere. Predizbrana možnost mu pove, da je bila določena izbira zanj že opravljena in da lahko postopek nadaljuje brez spremembe.
Sistem pri tem morda ne izreče nobenega priporočila. Kljub temu ga lahko uporabnik razume prav tako.
Privzeta nastavitev ni zgolj tehnično začetno stanje. Je del okolja, v katerem nastane odločitev.
Zakaj ostanemo pri že označenem
Vedenjske raziskave kažejo, da način predstavitve možnosti vpliva na izbiro. Metaanaliza 58 raziskav s skupno 73.675 udeleženci je ugotovila pomemben povprečni učinek privzetih možnosti. Pri raziskavah z binarnim izidom je predizbira v povprečju povečala verjetnost izbire privzete možnosti za 27,24 odstotne točke. Avtorji hkrati opozarjajo na veliko raznolikost rezultatov: večina raziskav je pokazala pozitiven učinek, nekatere niso pokazale statistično značilnega učinka, dve pa sta ugotovili celo nasproten učinek. Povprečje zato ni napoved vedenja v vsakem konkretnem sistemu, temveč dokaz, da privzeta možnost praviloma ni brez vpliva. [1]
Razlog ni nujno lenoba. Vnaprej izbrano možnost lahko razumemo kot priporočilo osebe ali organizacije, ki je postopek zasnovala. Predpostavimo lahko, da je nekdo z več znanja že presodil, kaj je običajno, varno ali pričakovano. Sprememba zahteva dodaten premislek, privzeta možnost pa pogosto deluje kot obstoječe stanje, od katerega bi morali zavestno odstopiti. Metaanaliza učinek povezuje zlasti z zaznanim priporočilom in z občutkom, da predizbrana možnost predstavlja trenutno stanje. [1]
V organizaciji je ta učinek lahko še izrazitejši. Uporabnik pogosto ne pozna vseh pravil sistema, ne ve, kdo je pripravil obrazec, in nima časa za raziskovanje vsakega polja. Če je možnost že označena, lahko razumno sklepa, da ustreza potrjenemu postopku.
Takšna domneva ni nujno napačna. Težava nastane, kadar tudi organizacija ne ve več, zakaj je bila možnost predizbrana.
Nastavitev je morda nastala zaradi starega načina dela. Lahko je bila začasna rešitev ob uvedbi sistema, izjema za takratno skupino uporabnikov ali priporočilo dobavitelja, ki se je med nadgradnjami ohranilo. Sčasoma se spremenijo organizacijska struktura, poslovni proces ali pravne zahteve. Privzeta vrednost pa ostane na svojem mestu, tiha in presenetljivo vztrajna.
Kar je bilo nekoč zavestna odločitev, se lahko tako spremeni v organizacijsko navado brez znanega avtorja.
Dobra bližnjica ali prikrito usmerjanje
Vsako usmerjanje ni manipulacija.
Operacijski sistem, ki samodejno vključi varnostne posodobitve, uporabnika usmerja. Enako velja za aplikacijo, ki nove dokumente privzeto shrani kot zasebne, za sistem, ki od uporabnika zahteva močno geslo, ali za postopek, ki pri dodeljevanju dostopov izhaja iz najmanjšega potrebnega obsega pravic.
V takih primerih privzeta nastavitev zmanjšuje verjetnost škode in uporabniku prihrani odločanje o podrobnostih, za katere morda nima ustreznega znanja. Še vedno vpliva na njegovo ravnanje, vendar je vpliv mogoče strokovno utemeljiti.
Drugače je, kadar zasnova namenoma oteži zavrnitev, skrije strošek, poudari eno možnost in vizualno zmanjša drugo ali uporabnika vodi skozi daljšo pot, če želi izbrati rešitev, ki je za ponudnika manj ugodna.
OECD takšne prakse opisuje kot elemente digitalne arhitekture izbire, ki lahko zmanjšujejo avtonomijo potrošnikov ter jih zavajajo, silijo ali usmerjajo v odločitve, ki niso nujno v njihovem interesu. Organizacija opozarja, da škoda ni vedno preprosto merljiva in da za problematičen rezultat ni nujno potreben zlonameren oblikovalec. Vzorec se lahko razvije tudi iz poslovnih ciljev, nepovezanih oblikovalskih odločitev in pomanjkanja nadzora nad celotno uporabniško potjo. [2]
Evropski odbor za varstvo podatkov uporablja izraz zavajajoči oblikovalski vzorci za vmesnike in uporabniške poti, ki poskušajo posameznike vplivati k nenamernim, neželenim ali potencialno škodljivim odločitvam glede osebnih podatkov. Med drugim opozarja na preobremenjevanje z informacijami, oviranje posameznih dejanj, čustveno usmerjanje ter oblikovno prikrivanje pomembnih možnosti. [3]
Meja med pomočjo in manipulacijo zato ne poteka med sistemom brez vpliva in sistemom z vplivom. Popolnoma nevtralnega vmesnika skoraj ni. Že vrstni red, velikost gumba, besedilo možnosti in število potrebnih korakov oblikujejo uporabniško izkušnjo.
Pomembneje je vprašati, komu nastavitev koristi, ali je njen namen razkrit, ali lahko uporabnik brez nesorazmernega napora izbere drugače in ali bi organizacija svojo zasnovo znala zagovarjati pred neodvisnim pregledom.
Ko priročnost postane politika
Privzete nastavitve imajo posledice tudi zunaj spletnih trgovin in družbenih omrežij. V organizacijskih sistemih lahko neopazno določajo, kako se razvrščajo zahtevki, komu se pošlje obvestilo, katere pravice se dodelijo, kateri podatki se hranijo in katera možnost je vodji predstavljena kot običajna. Predstavljajmo si sistem, ki pri odprtju uporabniškega računa predlaga pravice glede na delovno mesto. Takšna avtomatizacija lahko bistveno zmanjša število napak in pospeši delo. Če je katalog vlog urejen, se redno pregleduje in temelji na dejanskih delovnih nalogah, je predlog lahko zanesljivejši od ročnega izbiranja več deset tehničnih skupin.
Toda isti sistem postane tvegan, če se pravice določajo po zgodovinskem vzorcu zaposlenih, ki so na podobnem mestu delali pred leti. Morda so njihove naloge obsegale dodatne odgovornosti. Morda so sčasoma pridobili izjeme, ki nikoli niso bile odstranjene. Morda je sistem kot običajno stanje prepoznal prav kopičenje preteklih odstopanj.
Avtomatizacija nato ne odpravlja napak. Pomnožuje jih z doslednostjo, ki jo ljudje pogosto zamenjamo za pravilnost.
Podobno se lahko zgodi pri razvrščanju dokumentov, ocenjevanju tveganj ali določanju prednostnih nalog. Če sistem vsak nov primer postavi v začetno kategorijo, ta kategorija vpliva na nadaljnjo obravnavo. Naslednji uporabnik ne vidi več praznega primera, temveč že oblikovan predlog. Vsaka poznejša oseba se odloča v senci prejšnje nastavitve.
Po nekaj korakih je težko določiti, kje se je odločitev dejansko začela.
Privzeto varstvo ni privzeto zbiranje
Pravo Evropske unije na nekaterih področjih izrecno priznava pomen zasnove in začetnih nastavitev.
Splošna uredba o varstvu podatkov v 25. členu zahteva vgrajeno in privzeto varstvo podatkov. To med drugim pomeni, da se privzeto obdelujejo samo osebni podatki, ki so potrebni za določen namen. Zahteva se nanaša na količino podatkov, obseg obdelave, obdobje hrambe in njihovo dostopnost. Privzeta nastavitev torej ne bi smela izhajati iz vprašanja, koliko podatkov sistem lahko zbere, temveč koliko jih za opredeljeni namen dejansko potrebuje. [4]
Akt o digitalnih storitvah dodatno določa, da ponudniki spletnih platform svojih vmesnikov ne smejo zasnovati, organizirati ali upravljati tako, da bi zavajali ali manipulirali prejemnike storitve oziroma kako drugače bistveno izkrivljali ali ovirali njihovo sposobnost sprejemanja svobodnih in informiranih odločitev. Ta določba velja v stvarnem in osebnem obsegu uredbe, zato je ni mogoče samodejno prenesti na vsak notranji organizacijski obrazec. Kljub temu izraža širše načelo: oblikovna odločitev lahko vpliva na resničnost uporabnikove izbire. [5]
Pomembna je tudi razlika med privzeto možnostjo in avtomatizirano odločitvijo. Predizbrano polje uporabnika usmerja, vendar mu lahko še vedno omogoča, da odločitev spremeni. Popolnoma avtomatiziran postopek pa lahko rezultat določi brez njegovega aktivnega posega.
Tudi vsaka avtomatizacija še ne pomeni avtomatiziranega odločanja v smislu 22. člena Splošne uredbe o varstvu podatkov. Ta člen se nanaša na odločitve, ki temeljijo zgolj na avtomatizirani obdelavi ter imajo za posameznika pravne učinke ali nanj podobno znatno vplivajo. Natančno razlikovanje je pomembno, ker izrazi »algoritem«, »avtomatizacija« in »avtomatizirana odločitev« v pravnem, tehničnem in vsakdanjem jeziku ne pomenijo vedno istega. [4]
Nejasna terminologija hitro ustvari dramatično razlago tam, kjer gre le za tehnično pomoč uporabniku. Lahko pa povzroči tudi nasprotno napako: resnično odločitev z občutnimi posledicami predstavimo kot nedolžen sistemski predlog.
»Tako dela sistem« ni pojasnilo
Ko se pojavi vprašanje o nenavadnem rezultatu, je odgovor pogosto kratek: tako je nastavljeno.
Stavek je lahko tehnično pravilen, vendar še ničesar ne pojasni. Ne pove, kdo je nastavitev določil, na podlagi katere zahteve, kdaj je začela veljati, katere alternative so bile obravnavane in ali jo je kdo pozneje ponovno preveril.
Sistem ne sprejema odločitev v organizacijskem vakuumu. Nekdo opredeli zahteve. Nekdo izbere začetne vrednosti. Nekdo potrdi konfiguracijo, odobri spremembo ali se odloči, da obstoječega stanja ne bo spreminjal. Tudi dobaviteljeva privzeta nastavitev postane odločitev organizacije v trenutku, ko jo ta sprejme v produkcijsko okolje, ne da bi ocenila njeno primernost.
Odgovornost je lahko razdeljena, vendar zaradi tega ne izgine.
Razvijalec morda ne pozna vseh poslovnih posledic. Poslovni lastnik procesa morda ne razume tehnične izvedbe. Skrbnik sistema lahko pravilno izvede zahtevo, ne da bi bil pristojen za presojo njenega namena. Končni uporabnik pa pogosto vidi le obrazec, ki mu sporoča, kaj se od njega pričakuje.
Če vsak od njih odgovarja samo za svoj korak, lahko celotna odločitev ostane brez osebe, ki bi jo znala pojasniti.
To je ena od značilnih slabosti kompleksnih sistemov: proces ima veliko izvajalcev, njegova logika pa nima jasnega lastnika.
Kaj mora ostati v sledi
Dober dnevniški zapis lahko pokaže, kdo je določeno dejanje izvedel in kdaj. Za rekonstrukcijo odločitve pa pogosto potrebujemo več. Vedeti moramo, katera različica pravila je takrat veljala, katere vhodne podatke je sistem uporabil, kaj je bilo predizbrano, kaj je uporabnik spremenil in kateri rezultat je nastal. Pomembna je tudi povezava s poslovno zahtevo, odobritvijo ali spremembnim zahtevkom, zaradi katerega je bilo pravilo uvedeno.
NIST pri vsebini revizijskih zapisov poudarja najmanj vrsto dogodka, čas in mesto njegovega nastanka, vir, rezultat ter identiteto povezanega uporabnika, procesa ali drugega subjekta. Dodatne informacije lahko vključujejo tudi uporabljeno pravilo dostopa ali druge podatke, potrebne za dejanski namen revizije. [6]
Toda zapisovanje vsega ni samodejno boljša rešitev. Preobsežni dnevniki otežijo iskanje pomembnih dogodkov, povečajo stroške hrambe in lahko ustvarijo dodatna zasebnostna tveganja. NIST zato poudarja izbiro dogodkov, ki so pomembni za varnost, zasebnost, spremljanje in revizijo, ter opozarja, da dodatna vsebina ne sme zakriti informacij, ki jih je treba dejansko najti. [6]
Mikroforenzična sled zato ni najdaljši možni dnevnik. Je dovolj natančen in zaščiten sklop zapisov, iz katerega je mogoče brez ugibanja sestaviti časovno in odločitveno zaporedje.
Pri tem morajo biti zapisi med seboj časovno primerljivi, izvorna vsebina pa ohranjena. NIST med drugim opisuje časovno usklajeno sistemsko revizijsko sled ter analitična orodja, ki ne spremenijo izvirne vsebine ali časovnega zaporedja revizijskih zapisov. [6]
Če sistem zabeleži le končni klik, bo dokazal, kdo je zahtevo oddal. Ne bo pa nujno razkril, ali je uporabnik pravico izbral sam, ali je bila označena samodejno in ali jo je sploh opazil.
Razlika je majhna samo do trenutka, ko je treba določiti odgovornost.
Dobra privzeta nastavitev se zna zagovarjati
Kakovosti privzete nastavitve ni mogoče oceniti samo po tem, koliko uporabnikov jo sprejme.
Visoka stopnja sprejetja lahko pomeni, da je nastavitev dobro prilagojena potrebam večine. Lahko pa pomeni, da uporabniki ne vedo, kako jo spremeniti, da sprememba zahteva preveč korakov ali da predpostavljajo, da je predizbrana možnost obvezna.
Zato je treba poleg rezultata preveriti tudi okoliščine izbire.
Dobra privzeta nastavitev ima jasen namen. Temelji na trenutnih zahtevah, ne na pozabljenem zgodovinskem stanju. Uporabniku je razumljivo predstavljena, sprememba pa je izvedljiva brez kaznovalnih ovir. Pri pomembnih odločitvah omogoča dodatno potrditev, pregled posledic ali utemeljeno odstopanje.
Predvsem pa ima lastnika.
Nekdo mora vedeti, zakaj nastavitev obstaja, komu je namenjena, katero tveganje zmanjšuje in kdaj jo je treba ponovno pregledati. Brez tega privzeta možnost ni več nadzorovana pomoč uporabniku. Postane podedovana odločitev, ki se izvaja samo zato, ker se je izvajala že včeraj.
Privzete nastavitve bi bilo zato smiselno obravnavati podobno kot druga pomembna poslovna pravila. Sprememba mora imeti razlog in odobritev. Različica mora biti določljiva. Učinek je treba spremljati, izjeme pa analizirati. Če se proces, tveganje ali skupina uporabnikov pomembno spremeni, je treba ponovno preveriti tudi začetno nastavitev. To ni birokracija zaradi evidence. Je način, kako preprečiti, da priročna bližnjica neopazno postane nenapisana politika organizacije.
Tudi neizbira je lahko odločitev
Oblikovalec sistema se privzeti nastavitvi ne more vedno izogniti. Tudi prazen obrazec je oblikovalska odločitev. Če od uporabnika zahteva aktivno izbiro, ga lahko prisili v presojo, za katero nima znanja. Če postopek zaradi manjkajočega odgovora obstane, se je sistem odločil, da je odlašanje sprejemljivejše od samodejnega nadaljevanja.
V nekaterih primerih je aktivna izbira najbolj poštena rešitev. To velja zlasti takrat, ko imajo možnosti bistveno različne posledice, ko uporabnikovih interesov ni mogoče zanesljivo predvideti ali ko bi predizbrana možnost lahko ustvarila lažen občutek obveznosti.
Drugje je smiselnejša varna privzeta nastavitev, ki varuje podatke, zmanjšuje tveganje ali omogoča osnovno delovanje storitve. Toda tudi takrat mora ostati razvidno, da gre za predlog sistema in ne za odločitev uporabnika.
Ključno vprašanje zato ni, ali naj privzete nastavitve obstajajo.
Vprašanje je, ali so bile določene zavestno, ali ostajajo primerne in ali je njihov vpliv viden tistim, ki zanje nosijo odgovornost.
Ko sistem predlaga, človek pa potrdi
V uvodnem primeru je vodja formalno potrdil zahtevek. V dnevniku je njegovo ime. Z vidika izvedbe je bil zadnji odločevalec. Toda njegova odločitev je nastala v okolju, ki ga ni zasnoval. Sistem mu je predstavil že oblikovan paket pravic. Morda ni vedel, katere so bile dodane zaradi delovnega mesta, katere zaradi organizacijske enote in katere so ostale iz stare konfiguracije.
To vodje ne razbremeni odgovornosti za odobritev. Pokaže pa, da odgovornost ni samo njegova.
Organizacija, ki želi resnično vedeti, kdo je sprejel odločitev, mora pogledati dlje od zadnjega klika. Pregledati mora nastanek pravila, njegovo tehnično izvedbo, način predstavitve uporabniku in vse poznejše potrditve.
Šele takrat se pokaže celotna veriga.
Morda je bila pravica dodeljena zaradi napačne potrditve. Morda je bil obrazec nejasen. Morda je bilo pravilo zastarelo. Morda je bila nastavitev ustrezna, vendar se je delovno mesto pozneje spremenilo in redni pregled dostopov tega ni zaznal.
Vsaka razlaga zahteva drugačen popravek. Če krivdo pripišemo samo osebi, ki je pritisnila zadnji gumb, lahko kaznujemo najbolj vidni člen in ohranimo pravi vzrok.
Nevidna arhitektura odločitev
Najvplivnejši deli sistema niso vedno tisti, ki jih uporabnik opazi. Pogosto so to tihi predlogi, začetne vrednosti in pravila, zaradi katerih je ena pot nekoliko krajša, druga nekoliko manj vidna, tretja pa skoraj samoumevna.
Njihova moč ni nujno v prisili. Delujejo zato, ker uporabniku omogočijo, da nadaljuje brez dodatnega vprašanja. To je lahko znak dobre zasnove. Lahko pa je tudi razlog, da se vprašanje nikoli ne zastavi.
Odgovorna organizacija zato ne preverja samo, ali sistem pravilno izvede nastavljeno pravilo. Preverja tudi, ali je pravilo še vedno smiselno, kako vpliva na vedenje uporabnikov in ali njegove posledice ustrezajo prvotnemu namenu.
Vestigo izhaja iz predpostavke, da odločitev ni v celoti razumljena, dokler ni mogoče pokazati tudi okolja, v katerem je nastala. Pri privzetih nastavitvah to pomeni pogled pred zadnji klik: k zasnovi obrazca, izvoru pravila, zgodovini sprememb in možnostim, ki so bile uporabniku dejansko predstavljene.
Sistem lahko pospeši odločanje, zmanjša število napak in ljudem prihrani veliko nepotrebnega dela. Toda njegova učinkovitost ne sme postati nadomestilo za odgovornost.
Kajti možnost, ki jo uporabnik potrdi, ni vedno možnost, ki jo je izbral.
Odločitev se včasih ne začne s klikom. Začne se pri osebi, ki je določila, kaj bo že označeno.
[1] Jachimowicz, J. M., Duncan, S., Weber, E. U. in Johnson, E. J. (2019). When and why defaults influence decisions: a meta-analysis of default effects. Behavioural Public Policy, 3(2), 159–186. DOI: 10.1017/bpp.2018.43. Cambridge Core / DOI
[2] Organisation for Economic Co-operation and Development – OECD. (2022). Dark commercial patterns. OECD Digital Economy Papers, št. 336. DOI: 10.1787/44f5e846-en. OECD iLibrary / DOI
EVIDENCE PROFILE
Dokazni profil članka
Profil pokaže vrsto dokazne podlage in omejitve osrednjega argumenta.
Viri
- 01PRIMARY RESEARCHJachimowicz, J. M., Duncan, S., Weber, E. U. & Johnson, E. J. / Behavioural Public PolicyWhen and why defaults influence decisions: a meta-analysis of default effects
Behavioural Public Policy, 3(2), 159–186 (2019). DOI: 10.1017/bpp.2018.43.
Odpri vir ↗ - 02PRIMARY DOCUMENTATIONOrganisation for Economic Co-operation and Development (OECD)Dark commercial patterns
OECD Digital Economy Papers, št. 336 (2022). DOI: 10.1787/44f5e846-en.
Odpri vir ↗ - 03PRIMARY DOCUMENTATIONEuropean Data Protection Board (EDPB)Guidelines 03/2022 on Deceptive Design Patterns in Social Media Platform Interfaces: How to Recognise and Avoid Them
Različica 2.0, sprejeta 14. februarja 2023. V prvotni objavi naveden uradni PDF EDPB.
- 04PRIMARY DOCUMENTATIONEvropski parlament in Svet Evropske unijeUredba (EU) 2016/679 – Splošna uredba o varstvu podatkov
Posebej 22. in 25. člen. CELEX: 32016R0679.
Odpri vir ↗ - 05PRIMARY DOCUMENTATIONEvropski parlament in Svet Evropske unijeUredba (EU) 2022/2065 – Akt o digitalnih storitvah
Posebej 25. člen. CELEX: 32022R2065.
Odpri vir ↗ - 06STANDARDNational Institute of Standards and Technology (NIST)Security and Privacy Controls for Information Systems and Organizations, SP 800-53 Revision 5
Posebej kontrole AU-2, AU-3, AU-7 in AU-12. DOI: 10.6028/NIST.SP.800-53r5.
Odpri vir ↗